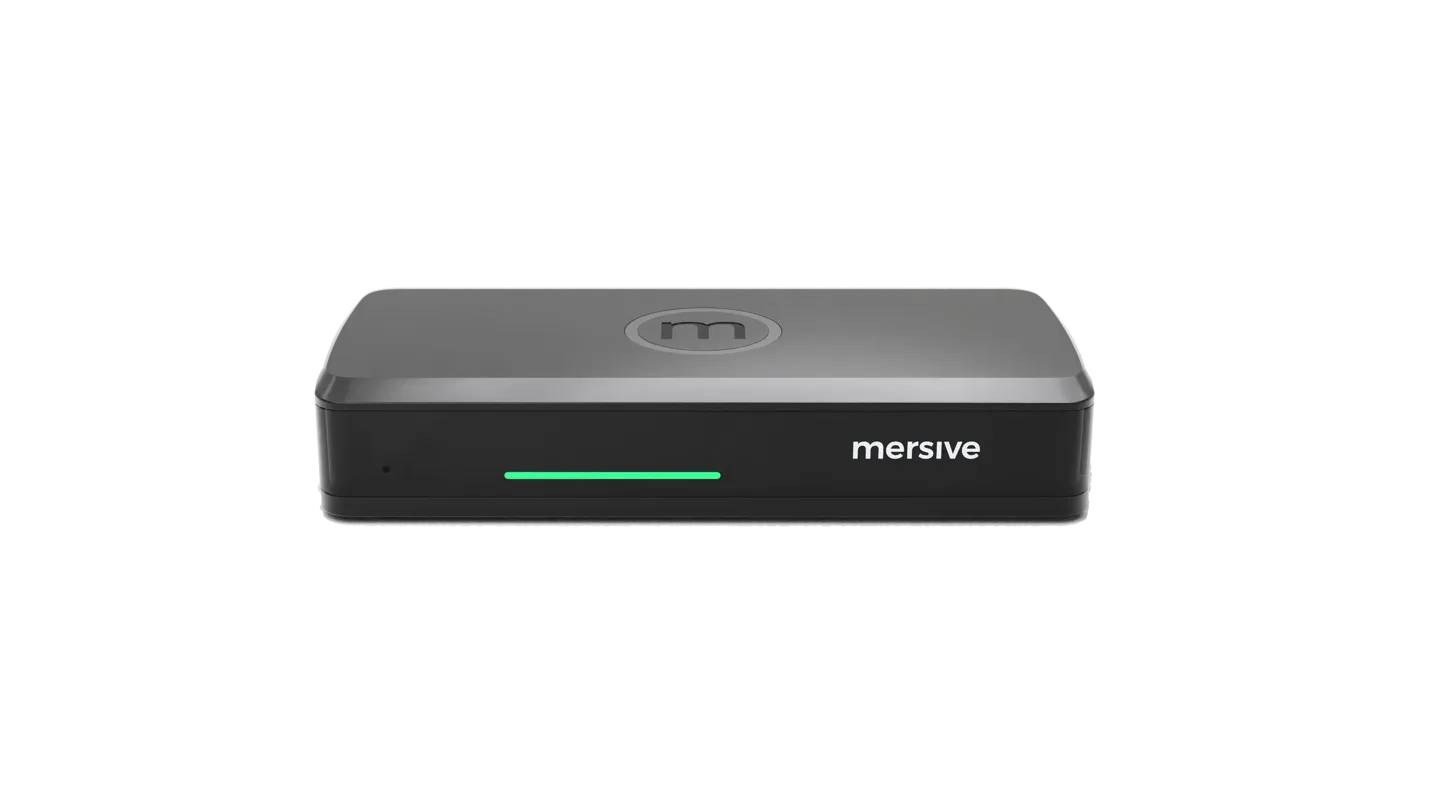
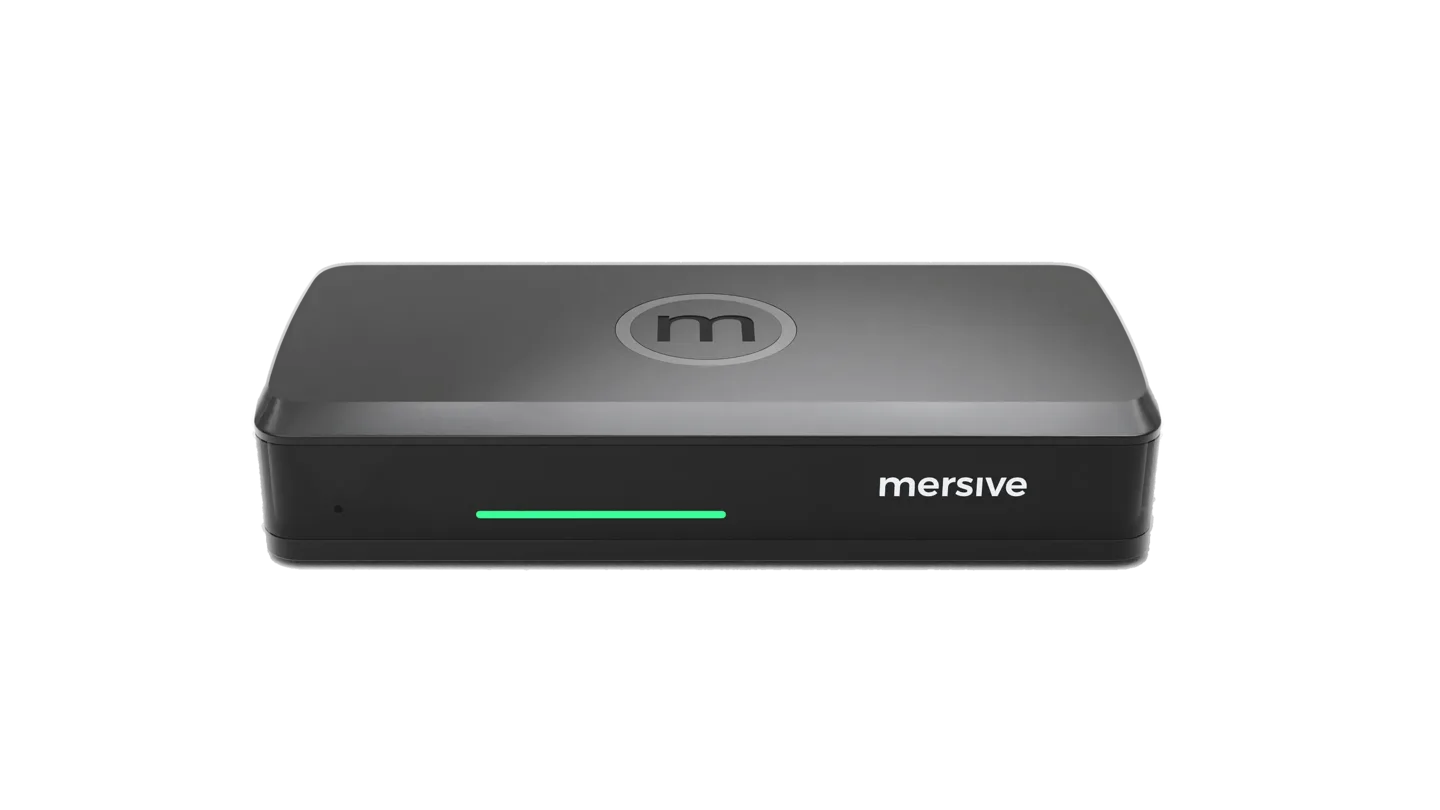
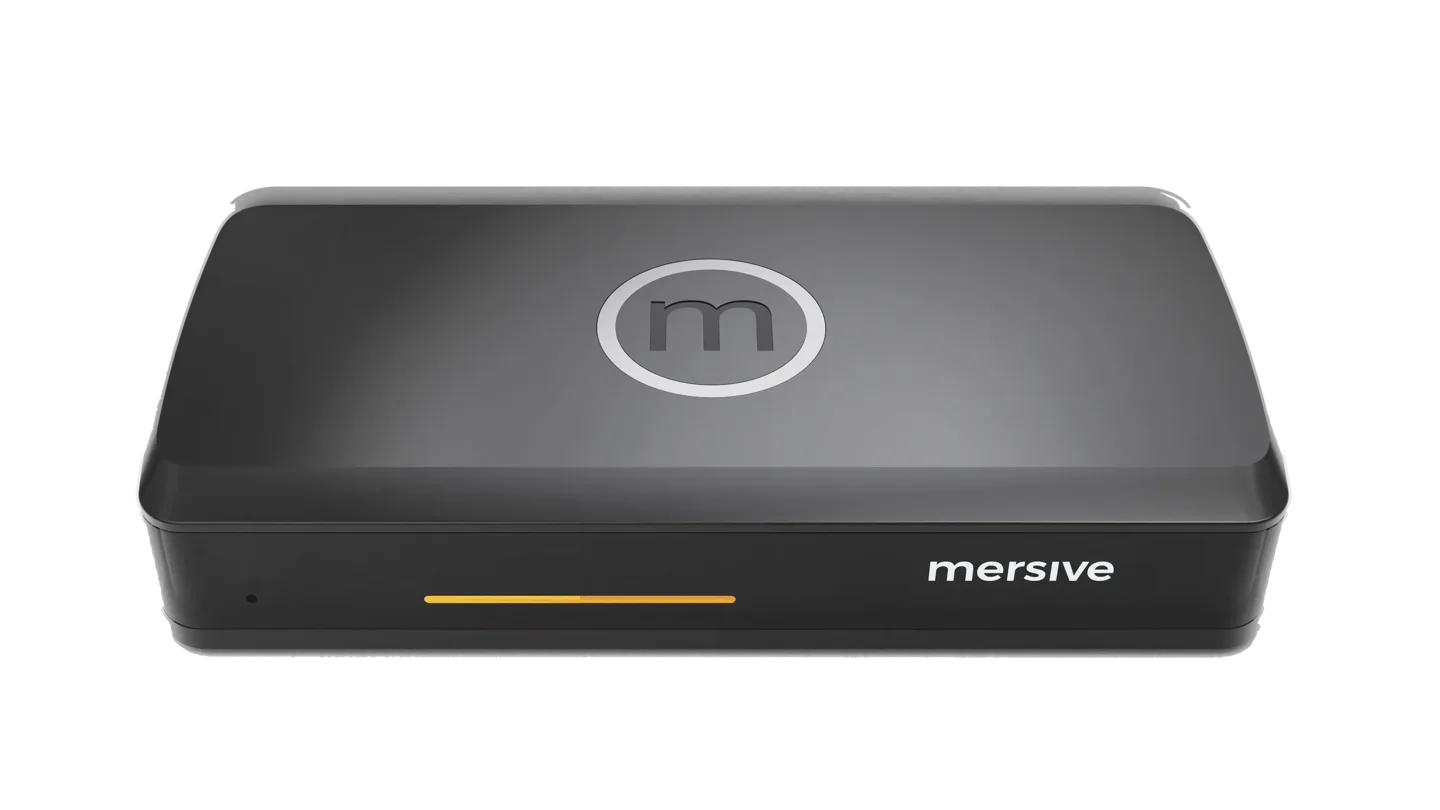
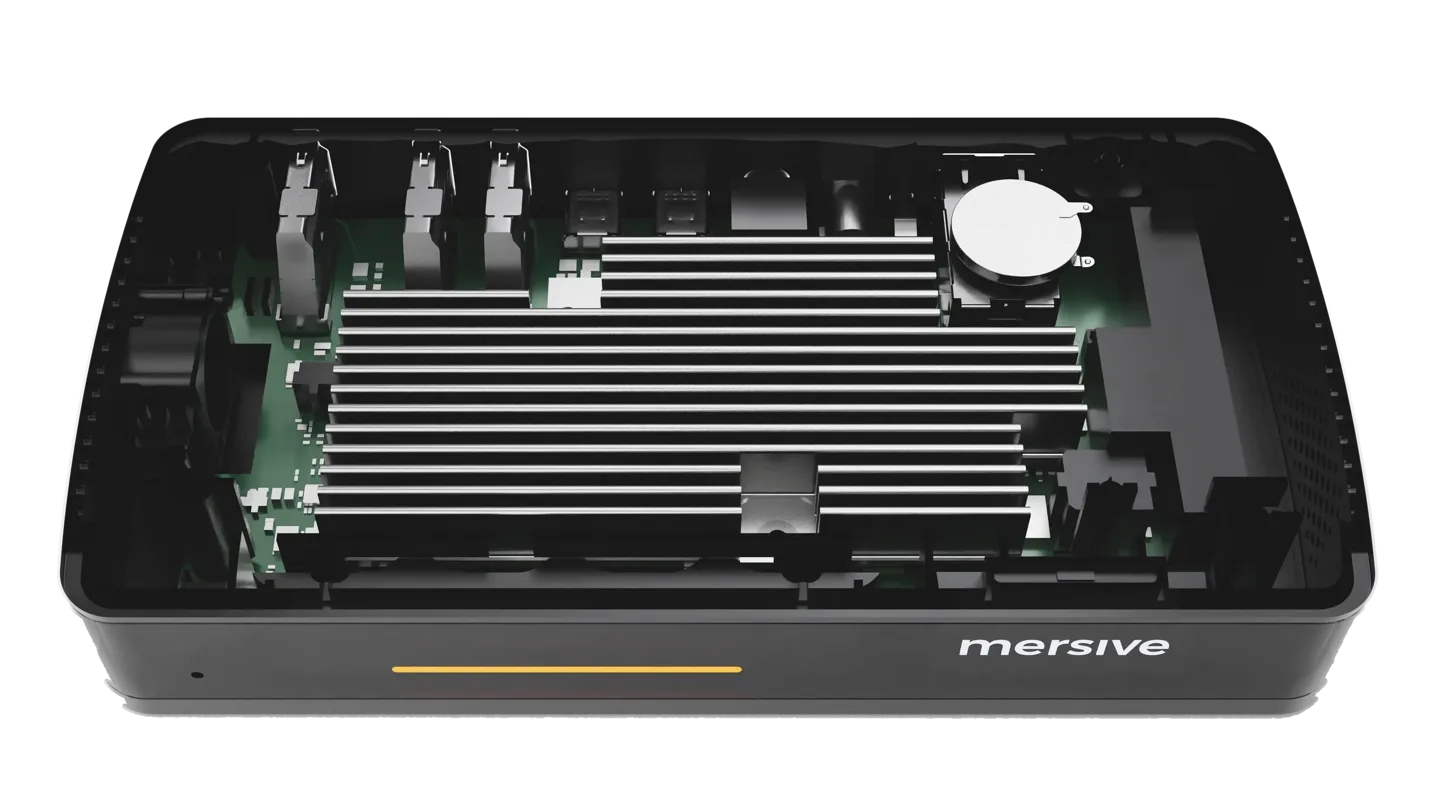
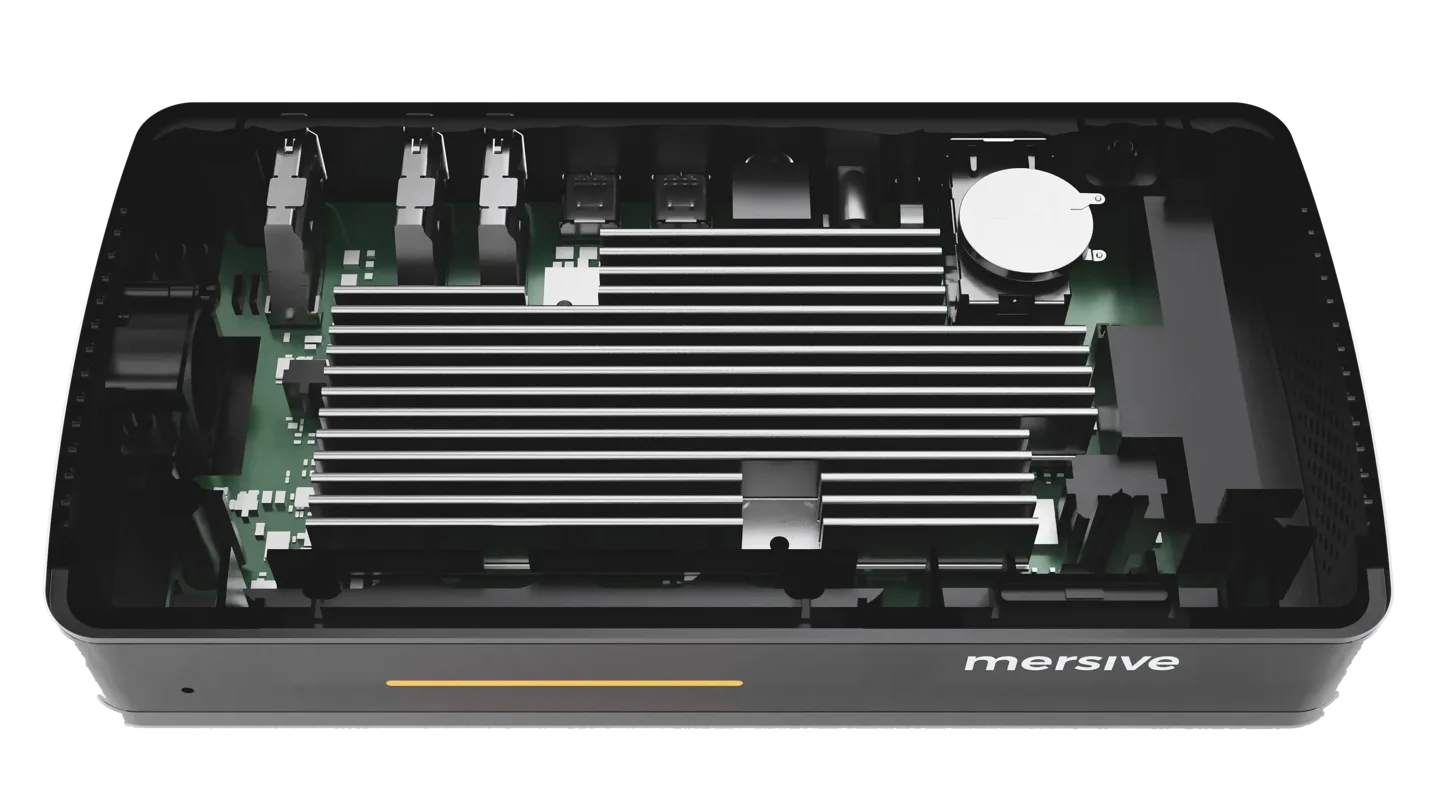
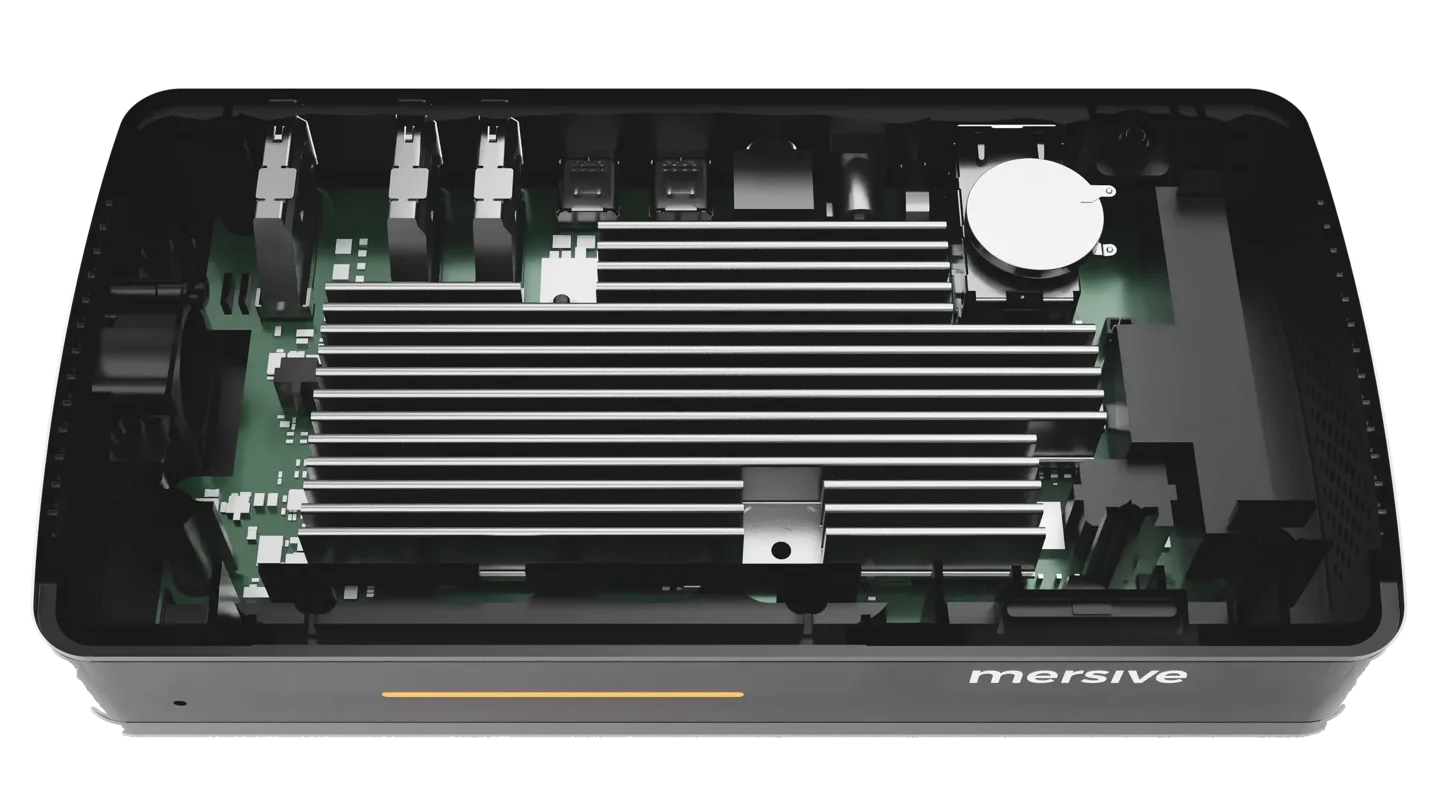
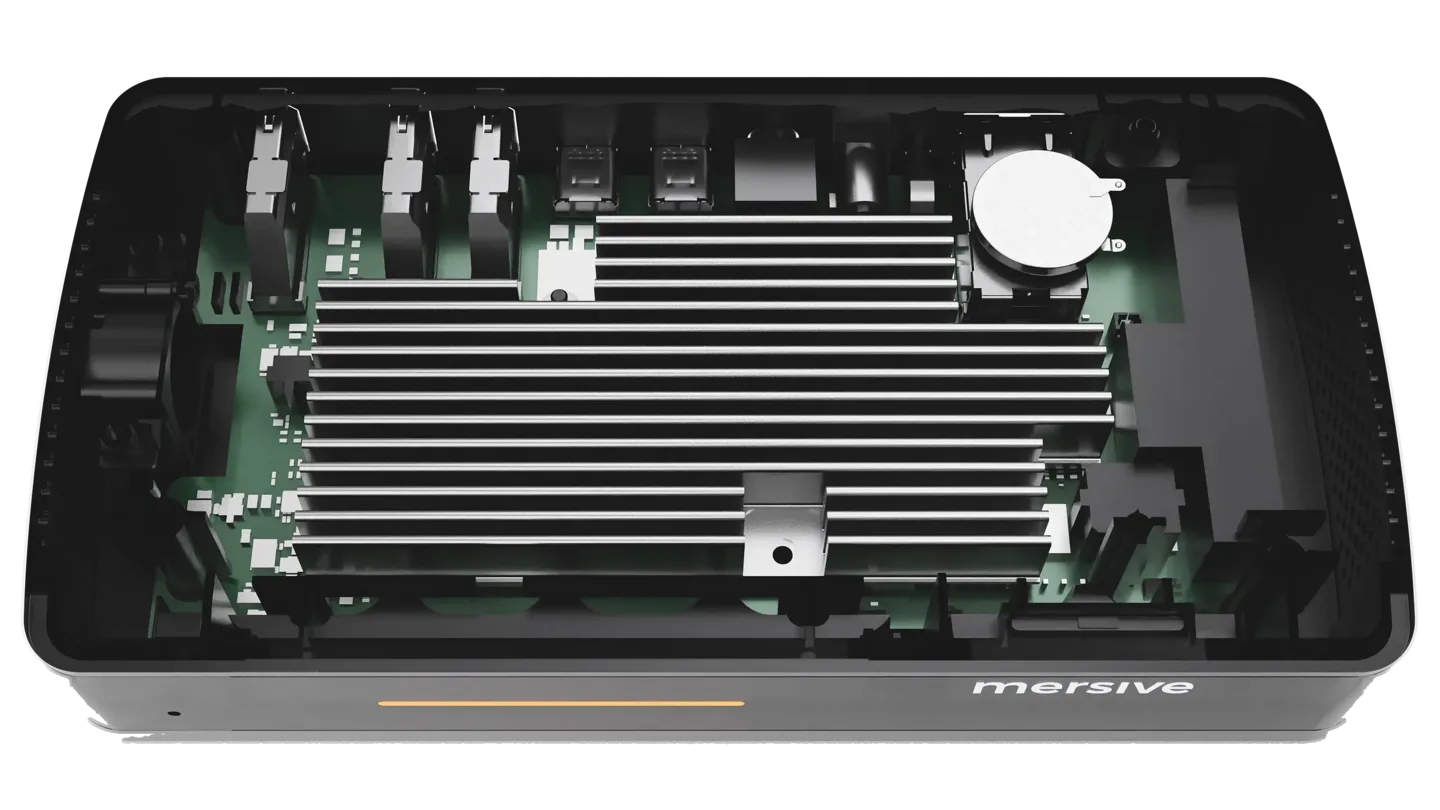
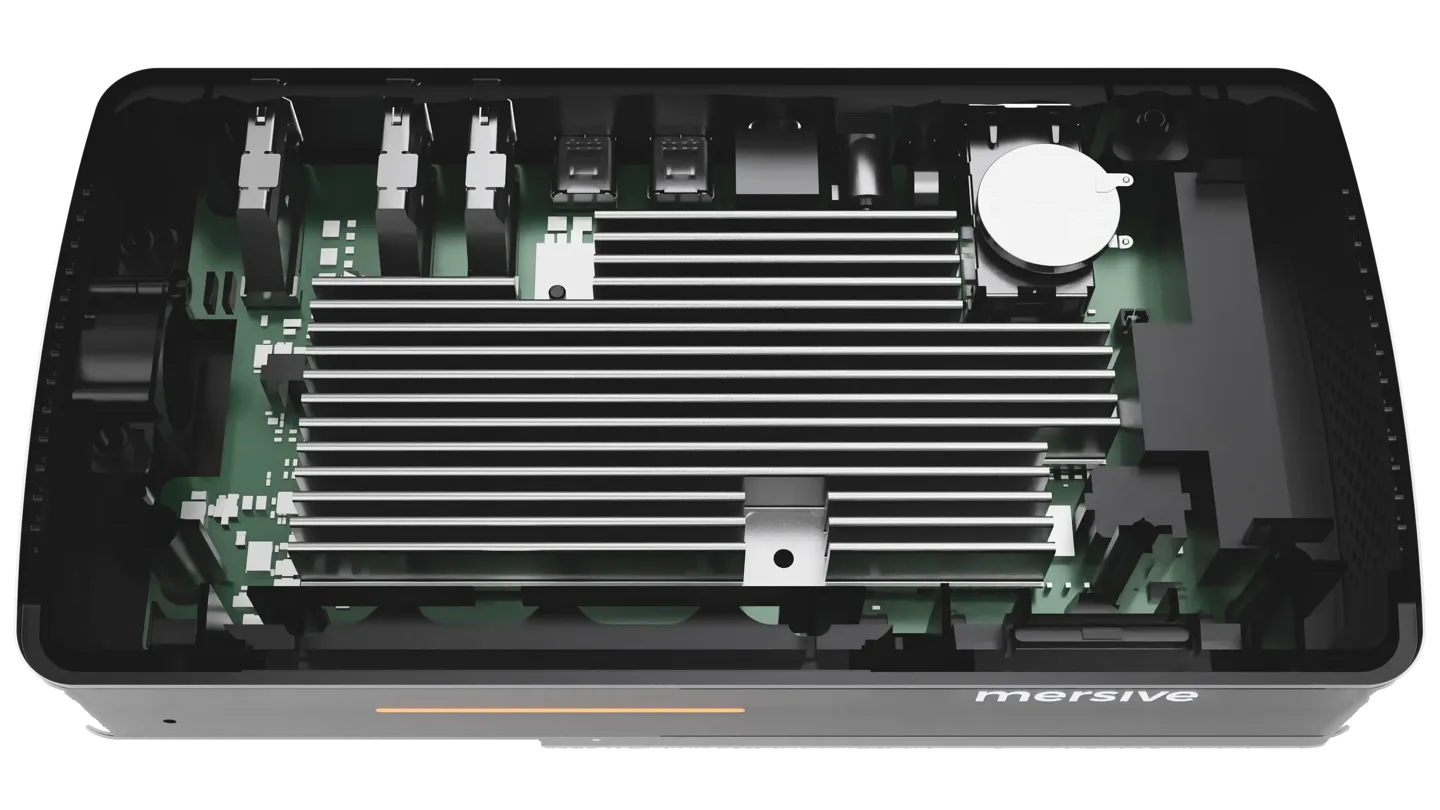
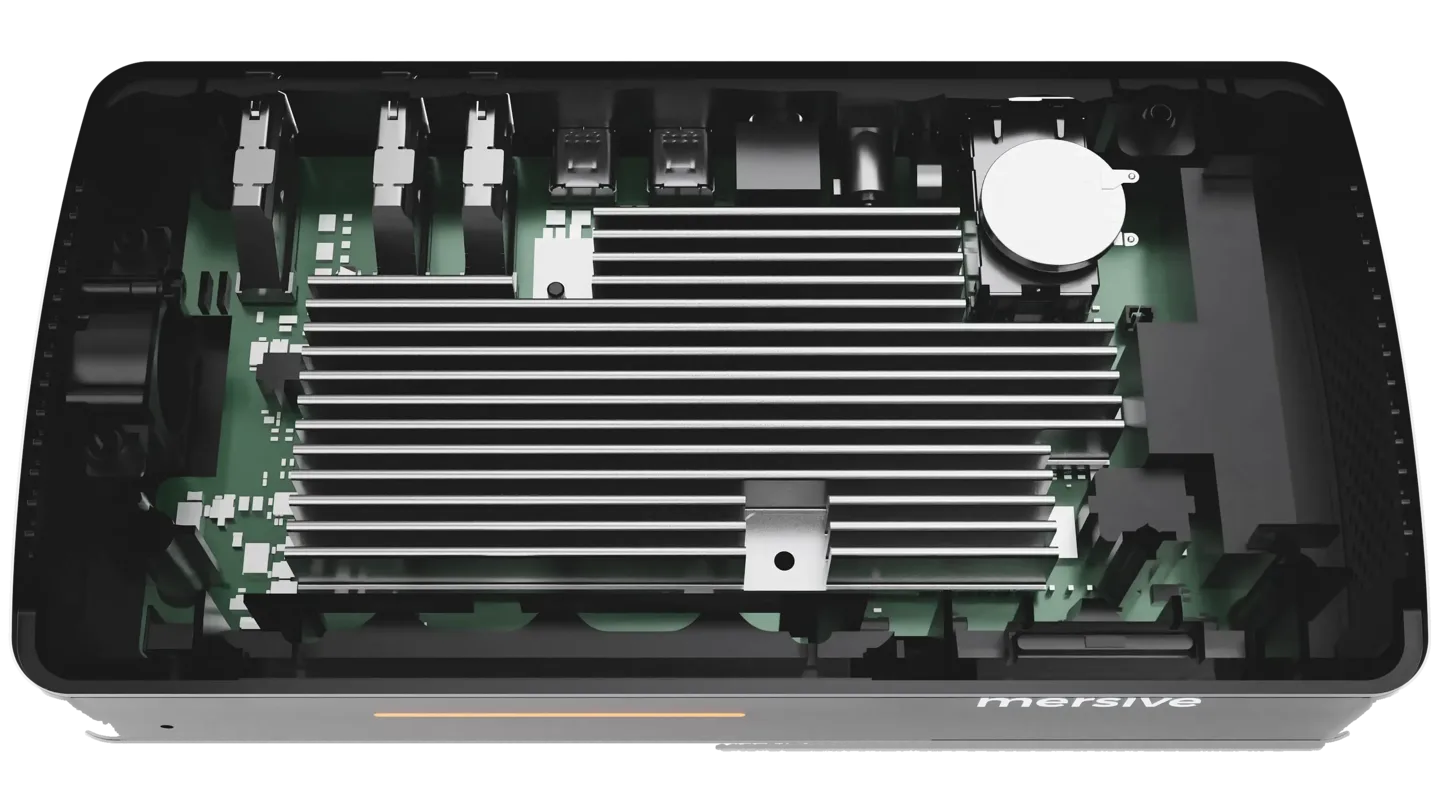
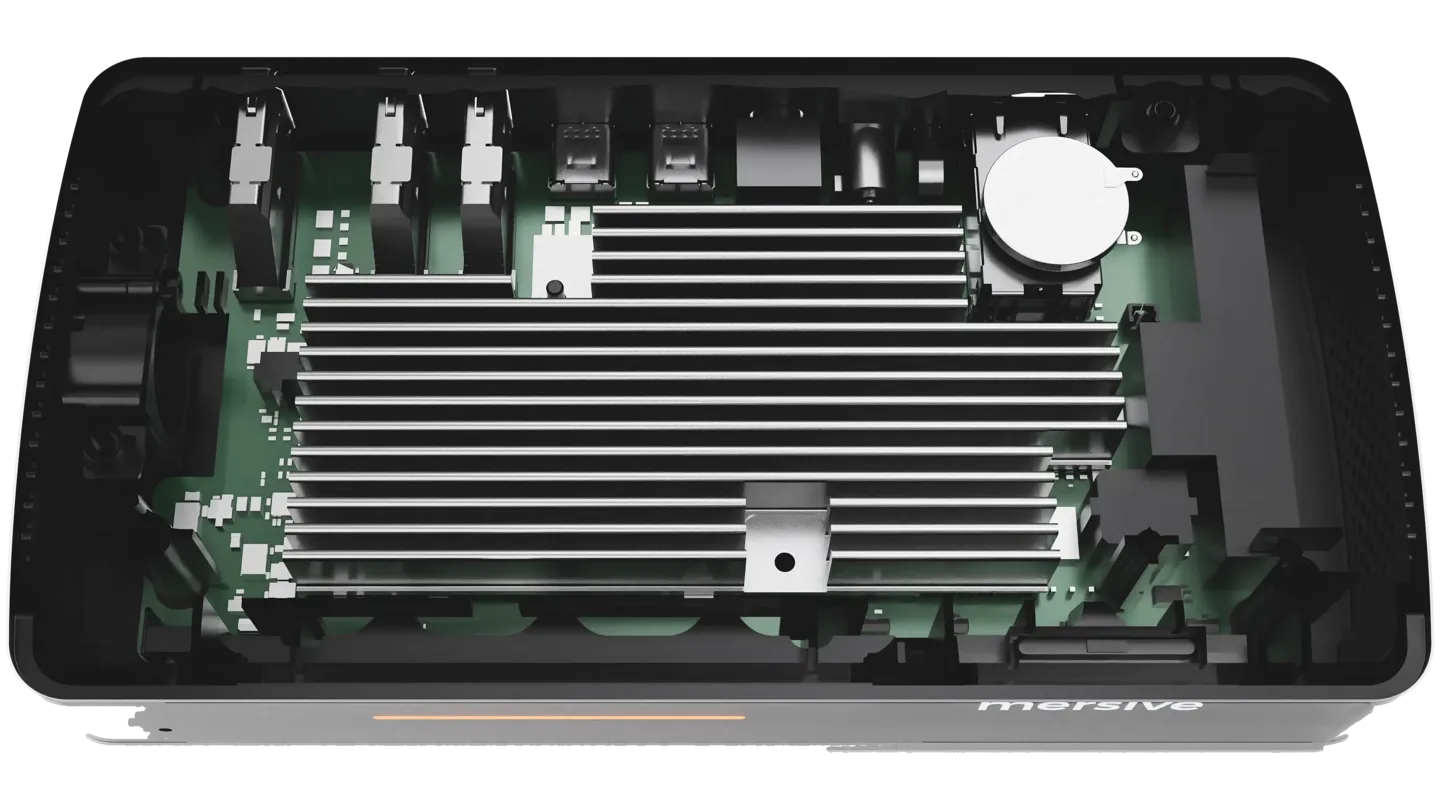
O singură platformă.Un singur spațiu de lucru.Colaborare totală
Zece surse live compuse una lângă alta, BYOM cu adevărat wireless pe camera și microfonul sălii și o partajare care trece dincolo de rețele — fără VPN, fără niciun cablu pe masă.
Surse live compuse una lângă alta, comparate, adnotate, rearanjate live, până la plafonul publicat pentru fiecare nivel: 5 pe Essentials, 10 pe Pro. Siliciul sălii face munca; laptopul nimănui nu poartă greutatea.
Apelul dumneavoastră Teams/Zoom/Webex/Meet, camera și microfonul sălii, niciun cablu pe masă și mai mulți utilizatori simultan, astfel încât al doilea prezentator nu așteaptă niciodată un dongle.
Pe fiecare nivel Polaris, inclusiv Pro: invitații pe LTE, angajații pe rețeaua Wi-Fi corporativă, afișajul pe un VLAN AV, un singur spațiu de lucru, fără VPN, fără apel UC. Unsprezece dintre cei doisprezece concurenți pe care i-am verificat în august 2026 documentează doar transmisie media în LAN-ul local, conform propriilor specificații publicate; unul dintre ei o spune direct: utilizatorii aflați pe o rețea celulară sau pe Wi-Fi pentru invitați nu îl pot folosi. Lista furnizorilor și sursele se află pe pagina de arhitectură și în matricea de comparație.
Partajați din browser, de pe dispozitivul cu care ați intrat în sală, inclusiv Chromebook-uri. Fără client, fără drepturi de administrator, fără sertarul cu dongle-uri.
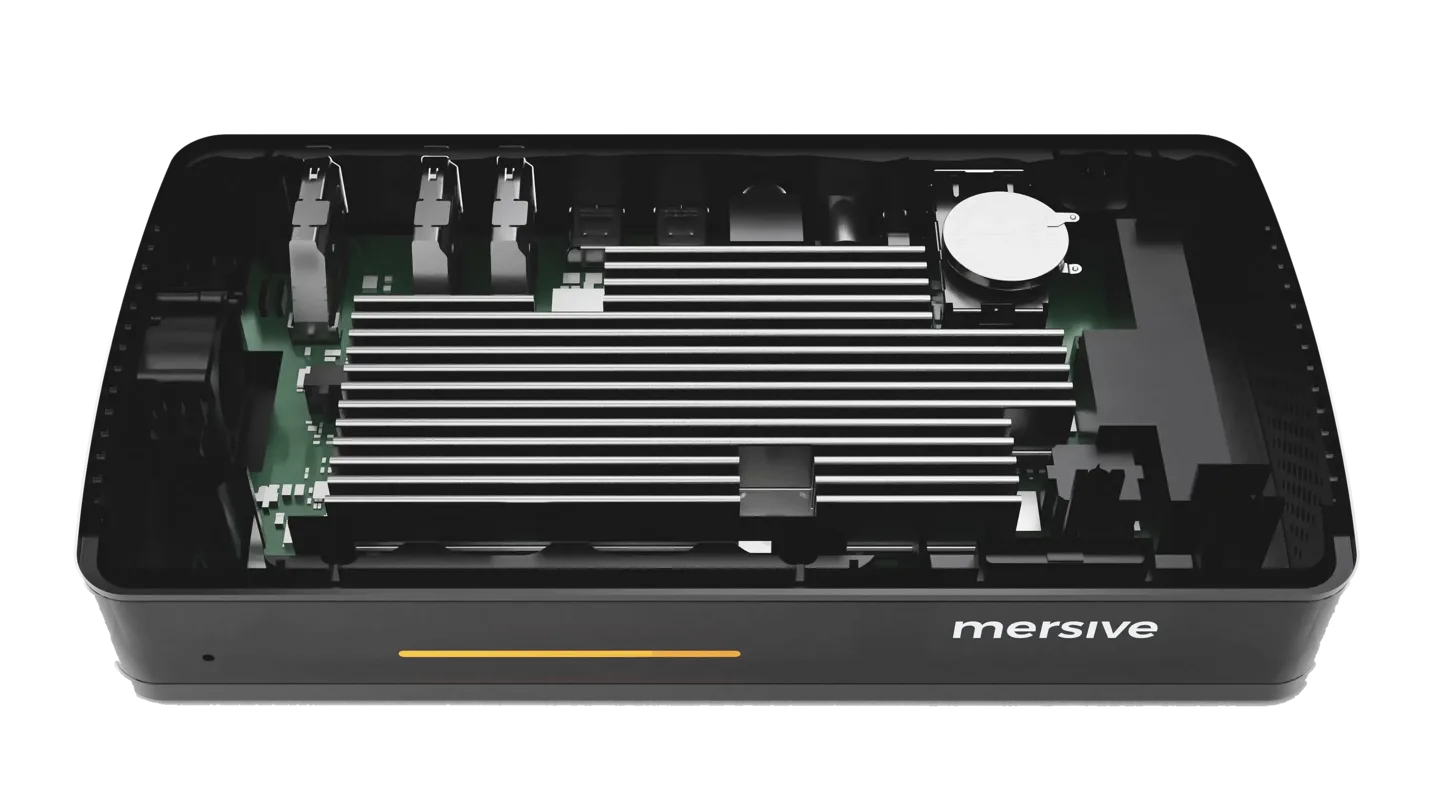
Certificările care acoperă un cloud nu spun nimic despre dispozitivul de pe perete, așa că dispozitivul își primește propria dovadă. Două firme externe l-au testat: una prin rețea, una cu capacul deschis.
Scanare independentă · iulie 2026
Nicio suprafață de atac în rețea demnă de acest nume
O firmă externă a scanat un pod administrat. Porturile care răspund sunt funcțiile de transmisie și de dispozitiv, iar niciun ascultător media persistent nu a putut fi enumerat; calea media în timp real folosește porturi UDP efemere, per sesiune, care răspund doar după consimțământul ICE. Nu există în sală niciun serviciu media permanent care să poată fi sondat.
Atac fizic independent · mai 2025
Deschis, sondat și a rezistat
O firmă a luat în mână un Pod Gen 4, l-a deschis și a atacat hardware-ul: UART și JTAG pe conectorii de depanare, o încercare de a extrage firmware-ul din memoria flash, un atac man-in-the-middle în laborator. Nu a fost identificată nicio vulnerabilitate de severitate critică, ridicată, medie sau scăzută. Autentificarea root prin interfața de depanare este refuzată categoric, fără ca măcar să fie afișată o solicitare de parolă; firmware-ul nu a putut fi extras; nu s-au găsit informații de identificare personală stocate pe dispozitiv; iar un certificat invalid prezentat a fost refuzat: Pod-ul a eșuat handshake-ul și a încetat să comunice cu Mersive, în loc să aibă încredere în interceptor.
Pe dispozitiv
Secure boot, chei sigilate, o listă de permisiuni și 802.1X
Secure boot este obligatoriu pe firmware-ul de producție. Cheile de identitate proprii ale dispozitivului sunt sigilate într-un element securizat NXP SE050. Accesul USB se face pe bază de listă de permisiuni. 802.1X cu EAP-TLS face din sală un membru de prim rang al NAC-ului dumneavoastră, nu o excepție în el.
Compania și cloud-ul
ISO/IEC 27001:2022 · SOC 2 Type 2
Mersive este certificată ISO/IEC 27001:2022, fără neconformități constatate la auditul de supraveghere din iunie 2026, iar cloud-ul Polaris la care raportează această unitate Pro este atestat SOC 2 Type 2.
Rezerva lor, pe care o păstrăm: asta nu face compromiterea imposibilă, dar ar fi nevoie de un adversar cu abilități și eforturi considerabile. Arhitectura completă, fiecare declarație de domeniu și constatările auditului: Centrul de încredere.
Specificații deschise: nimic restricționat
Fișa de specificații, direct în pagină.
Transparență totală: întreaga postură de rețea și securitate, pe pagină, fără niciun formular între dumneavoastră și fapte.
Partajare4 rânduri ▾
Specificație
Polaris Pro
Partajări simultane în spațiul de lucru
Polaris Pro poate susține în prezent până la 10 surse live compuse una lângă alta
Web-join din browser: fără aplicație, fără descărcare
✓ partajați de pe dispozitivul cu care ați intrat
AirPlay · Miracast · Google Cast native (LAN)
✓ toate trei, integrate: transmiteți de pe dispozitive Apple, Windows și Chromebook din rețeaua sălii, fără nimic instalat
Partajare mobilă · telefoane și tablete
✓ aplicația Polaris pentru iOS și Android: partajați ecranul, fotografii sau o tablă albă live și controlați spațiul de lucru de la locul dumneavoastră
Rețea3 rânduri ▾
Specificație
Polaris Pro
Autentificare în rețea 802.1X
✓ EAP-TLS, PEAP, TTLS sau EAP-PWD, pe Ethernet cablat și pe Wi-Fi (WPA2-Enterprise). Furnizați un certificat CA, un certificat de client și o cheie privată; cheia privată furnizată este păstrată criptată în repaus sub o cheie care este la rândul ei sigilată în elementul securizat NXP SE050, nu într-o configurație în text clar
Postură cu rețea duală: corporativă + invitați, izolate
GbE prin cablu și radioul wireless funcționează simultan, iar pod-ul nu redirecționează traficul între ele: firewall-ul său respinge tot traficul redirecționat, iar firmware-ul nu activează niciodată IP forwarding. Rețeaua corporativă pe cablu, invitații pe Wi-Fi — separate pentru că dispozitivul nu este un router, nu din cauza unei politici pe care cineva ar putea-o anula
Releu între rețele: subrețele / VLAN-uri / internet
✓ conexiuni directe negociate prin cloud; semnalizarea se face doar în sens ieșire, prin TLS pe TCP 443; nicio regulă de firewall pentru traficul de intrare
Pe înțelesul tuturor: 802.1x înseamnă că rețeaua însăși cere dispozitivului să-și dovedească identitatea înainte de a-i acorda un port; EAP-TLS o dovedește cu un certificat în loc de o parolă. Postura cu rețea duală înseamnă că dispozitivul se află simultan pe două rețele, menținute izolate, astfel încât invitații partajează fără să atingă vreodată LAN-ul corporativ.
Securitate8 rânduri ▾
Specificație
Polaris Pro
Criptare în tranzit
Semnalizarea și administrarea flotei se fac în sens ieșire, prin HTTPS, către Polaris Cloud. Dispozitivul nu expune niciun listener TLS propriu, așa că o scanare de porturi a pod-ului nu găsește nimic cu care să negocieze — criptarea care contează se află pe traseul de ieșire, nu pe un port deschis în sala dumneavoastră
Secure boot · element securizat
✓ secure boot este obligatoriu pe firmware-ul de producție și are rădăcina în Trusted Firmware-A (TF-A); elementul securizat NXP SE050 de pe placă păstrează în hardware cheile de identitate proprii ale dispozitivului și cheile de verificare a actualizărilor
Lanț de aprovizionare conform TAA
✓ fabricat împreună cu Advantech în Taiwan, țară desemnată TAA, placa de circuit imprimat neechipată fiind singura componentă provenită din China
Sistem de operare Linux securizat
✓ Linux minimal, construit special, la afișaj: fără suprafață de atac Windows, fără desktop de uz general
Custodia cheilor: unde se află cheile private
✓ cheile private ale dispozitivului sunt generate și folosite în interiorul elementului securizat NXP SE050 și nu îi părăsesc niciodată granițele. Canalul dintre aplicație și elementul securizat este el însuși autentificat și criptat (GlobalPlatform SCP-03), iar cheile acestui canal sunt păstrate în firmware-ul securizat ARM TrustZone, unde nici sistemul de operare, nici vreo aplicație nu le pot citi.
Actualizări semnate, fără revenire la versiuni anterioare — și restaurare automată la o încărcare eșuată
✓ două lucruri diferite și ambele contează. Pachetele de actualizare sunt verificate pentru autenticitate și integritate înainte de a fi aplicate, iar dispozitivul nu acceptă o revenire la o versiune anterioară, astfel încât un firmware cu vulnerabilități cunoscute nu poate fi reinstalat pe un Pod. Separat, pod-ul păstrează două partiții de firmware: o imagine nouă se instalează lângă cea care rulează, nu peste ea, iar un pod care nu pornește pe noua versiune repornește pe ultima versiune funcțională cunoscută. Revenirea deliberată este refuzată; o încărcare eșuată se recuperează singură.
Conținut care nu persistă
✓ conținutul partajat este compus din mers, nu scris pe dispozitiv, iar datele efemere ale sesiunii — conținut, chei de sesiune și valori aleatorii generate — sunt suprascrise la sfârșitul fiecărei sesiuni, inclusiv al sesiunilor abandonate în loc să fie încheiate corect.
Fizic: slot de securitate Kensington Nano
✓ pe carcasă
I/O7 rânduri ▾
Specificație
Polaris Pro
Ieșire HDMI: afișaj dual
2× HDMI 2.0, 4K dual (3840 × 2160) la 60 Hz; 1080p și 720p până la 60 Hz. CEC pentru pornirea afișajului și controlul intrării
Intrare HDMI: sursă cu cablu / extinderea sistemului sălii
1× HDMI 2.0 in, de la 1280 × 720 până la 4K (3840 × 2160) la maximum 60 Hz, cu protecția conținutului HDCP 2.0. Polaris Pro are două moduri de intrare HDMI prin cablu, selectate de administratorul sălii. Modul implicit este o dală în spațiul de lucru: intrarea se alătură conținutului partajat wireless și este vizibilă pentru participanții la distanță. Bypassul direct (transferul pe tot ecranul) trimite intrarea direct la afișajul sălii, în afara spațiului de lucru. Participanții la distanță nu primesc acest flux.
Ethernet
1× 10/100/1000 RJ-45, PoE+ (802.3at Type 2)
Ieșire audio
✓ o mufă dedicată de ieșire audio analogică pe panoul posterior, astfel încât sunetul sălii poate merge direct la un soundbar sau la un DSP, fără să treacă prin afișaj
Codecuri video
H.264 codare și decodare · H.265 codare și decodare · VP8 decodare · VP9 decodare · MPEG-4 decodare · AV1 decodare · JPEG/MJPEG decodare. În funcționare: H.264 transportă AirPlay, Miracast și web-join prin WebRTC; VP8 transportă Google Cast; VP9 decodează redarea de afișaj digital
Radio Wi-Fi
MediaTek MT7921: Wi-Fi 6 (802.11ax), conform 802.11 a/b/g/n/ac/ax, 2.4 + 5 GHz, MIMO 2×2; Bluetooth 5.2 (MediaTek MT7921)
2× USB 3.0+ Type-C (mamă), mod gazdă · ieșire 5 V la maximum 0.9 A · fără USB Power Delivery — acesta este portul care susține o cameră și un microfon de sală pentru BYOM wireless. Fișa tehnică indică doar numărul de porturi, fără generație sau tip de conector, așa că fișa este mai puțin specifică decât cerința, nu în contradicție cu ea.
Procesare: siliciul din spatele spațiului de lucru4 rânduri ▾
Specificație
Polaris Pro
Chipset / SoC
MediaTek MT8395AV/ZA (Genio 1200): ARM 8-core, 4× Cortex-A78 și 4× Cortex-A55 la până la 2.2 GHz, cu GPU Mali și APU integrat (denumirea folosită de MediaTek pentru NPU), OpenGL ES 3.0 / Vulkan.
NPU: siliciu AI pe dispozitiv
NPU de 4.8 TOPS (INT8) în documentația MediaTek, 9.6 TOPS la precizie minimă (INT4), convenția pe care MediaTek o folosește pentru seria Genio actuală.
RAM · stocare
16 GB LPDDR4 · 32 GB eMMC: 19 GB disponibili pentru stocare, restul conținând imaginea sistemului și a doua partiție, care primește actualizarea OTA și permite restaurarea firmware-ului
Pipeline video: decodare simultană / codare în timp real
Decodează simultan 2× 4K60 sau 4× 1080p60; compozitorul nu impune nicio limită la nivelul aranjării; plafonul publicat pentru Pro este de 10 partajări simultane, stabilit de capacitatea de decodare
Alimentare și caracteristici fizice4 rânduri ▾
Specificație
Polaris Pro
Alimentare
PoE+ (802.3at Type 2) pentru instalare cu un singur cablu, sau 12 VDC, 2 A, 24 W max prin mufa de alimentare. Sursa de alimentare se vinde separat pentru Pro
Dimensiuni · greutate
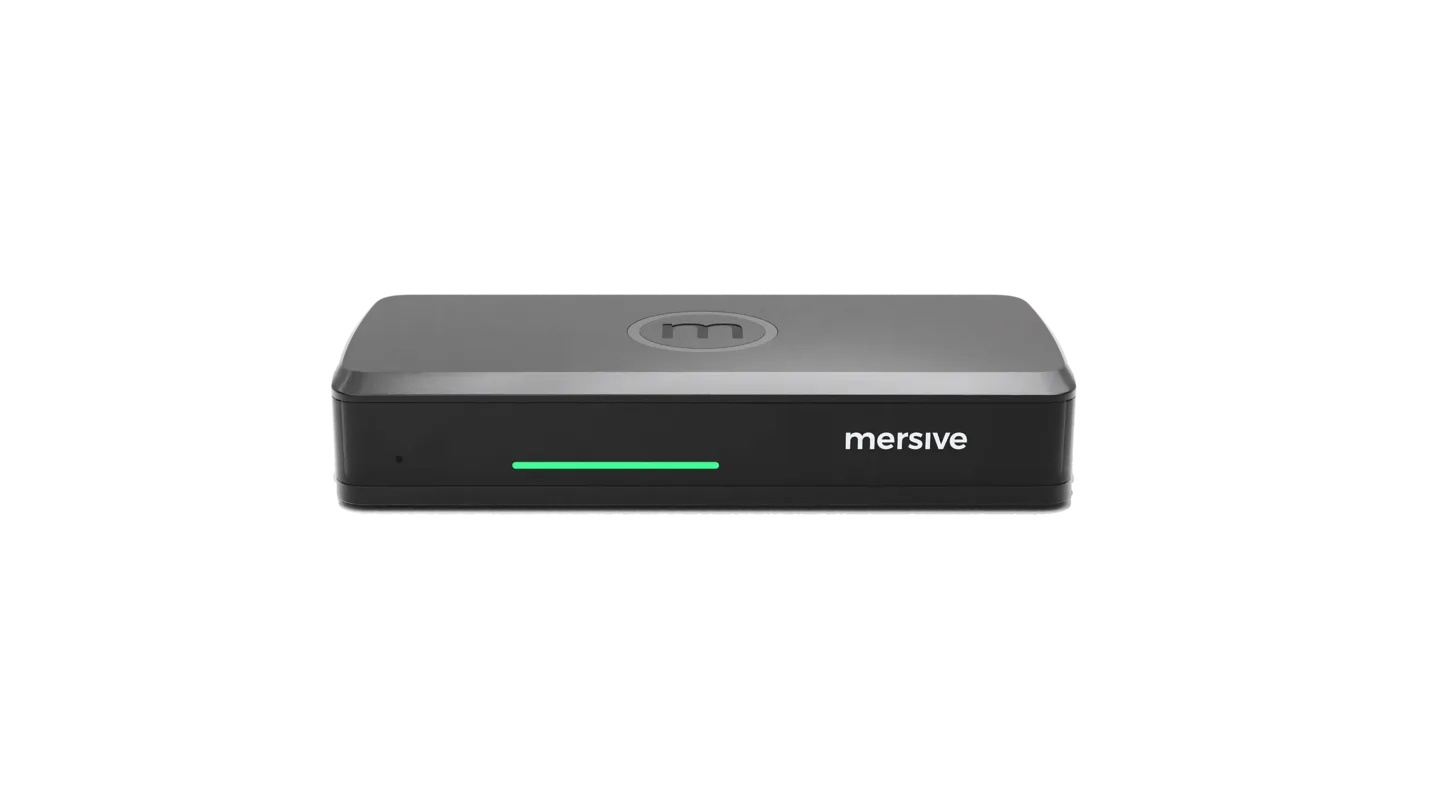
86 × 184 × 30 mm. Pro și Essentials sunt carcase diferite: Essentials are 58 × 140 × 30 mm. Ambele fișe tehnice publicate indică 150 × 67 × 30 mm și 204 g pentru ambele produse, ceea ce nu poate fi adevărat pentru două carcase diferite; fișele sunt în curs de reeditare
Mediu de funcționare
Doar pentru utilizare în interior · de la 0°C (32°F) la 35°C (95°F) · umiditate relativă ambientală 30% – 70%
Mediu de depozitare
de la -20°C (-4°F) la 65°C (149°F) · umiditate relativă 10% – 90%
Transparența radicală este politica noastră: codurile de piesă, memoria RAM și pipeline-ul video sunt publicate aici, nu descoperite la o dezasamblare.
How many people can share at the same time on Polaris Pro?
Around 10 live sources, composited side by side and laid out automatically as sources join and leave. The ceiling is memory on the chassis, not a license: nothing in the software counts sources or refuses one.
Does Polaris Pro support wireless BYOM?
Yes. The room's camera and microphone attach to the pod over USB, and the pod bridges them into a Teams, Zoom, Webex or Meet call brought in from a laptop. Link is a software bridge between the laptop in BYOM and the Pro, and the Pro is what controls the room's cameras and peripherals. That is why Link needs a Pro.
What is the difference between Polaris Pro and Polaris Essentials?
Essentials runs the same Polaris software as Pro: the same workspace, the same cloud, the same security posture. The differences are the chassis, not the platform.
Essentials: one HDMI output, no HDMI input, no USB, no audio out. Pro: dual HDMI output, HDMI input, 2x USB 3.0 Type-C host, analog audio out.
Can a guest share from another network without a VPN?
Yes. Cross-network sharing is included on every Polaris tier. Cloud-negotiated direct connections, with outbound-only TLS signaling on TCP 443: no VPN, and no inbound firewall rule.
Yes. Polaris Pro has an HDMI input. An HDMI source joins the workspace as a tile by default. Direct bypass takes the glass full screen and keeps that feed in the room.
Pro continuă Mersive Solstice Gen 3. Aceeași descendență: sălile, fluxurile de lucru și reflexele dumneavoastră se păstrează, iar un parc mixt Gen 3 + Polaris este pe deplin acceptat pe durata tranziției. Calea de tranziție →
Vedeți-l în propriile dumneavoastră săli
Pentru fiecare produs livrăm hardware de probă, direct de la Mersive. Când sălile confirmă rezultatul, vă prezentăm partenerul regional pentru implementare.
Semnale rebele bruiază spațiul aerian de deasupra sălii. Dumneavoastră sunteți pod-ul — eliberați canalul. Bruiatoarele revarsă zgomot, splitterele se înmulțesc, iar la fiecare al patrulea val intervine FIREWALL-ul. Semnalele doborâte lasă în urmă afișaje cu putere specială: scutul releu, fasciculul dublu, LANCE perforantă și SWEEP cu unghi larg.
Partajările continuă să vină. Compuneți spațiul de lucru — completați un rând și acesta se redă pe afișaj. Păstrați o piesă pentru mai târziu, aveți încredere în umbră și trântiți-o la loc când sunteți sigur.
scor: 0 · linii: 0 · nivel: 1 · record: 0
Mars · canyon relay
RELAY RUN
Aliens are looting Earth's audiovisual gear, and someone has to invoice them for it. You're the AV Integrator: fight through three decks of their freighter, shoot the capsules open, and take the equipment back — HDMI becomes a Blaster, a Display fans into Multicast, Coil fires Fiber, a Speaker is pure Subwoofer. Switches level your weapon, Surges take one hit for you. Snatchers steal; make them regret it. A boss holds every deck.
score: 0 · mission: 1/3 · best: 0
Pluto · mentenanță în adâncul rețelei
PACKET MUNCHER
Ceva își face cuib în cel mai îndepărtat switch fabric. Străbateți coridoarele, mâncați fiecare pachet rătăcit și feriți-vă de cele patru glife de interferență — fiecare vânează în felul ei. Luați un afișaj cu putere specială și, pentru câteva secunde, vânătorii devin vânați. Zece sectoare vă despart de o rețea curată.
scor: 0 · sector: 1/10 · vieți: 3 · record: 0
Venus · campusul de difuzare
SIGNAL JUMPER
Zece afișaje din campusul de difuzare s-au stins, iar interferența se plimbă de parcă ar fi stăpâna locului. Străbateți rampa de încărcare, șanțul de cabluri, acoperișul, mezaninul și turnul de antene, apoi continuați prin curtea de uplink, câmpurile de zgomot, canionul de rack-uri, podul cu microunde și regia principală — striviți glifele, adunați biții de semnal, loviți blocurile de cache, plantați steagul de la jumătatea drumului, urcați pe platformele mobile și readuceți fiecare afișaj la verdele Polaris. La game over primiți un CONTINUE de la începutul nivelului care v-a învins.
Afișajul emblematic al campusului a fost furat și zidit într-o fortăreață dincolo de platoul de nord-est. Traversați o sută de ecrane de câmp, pădure, râu și curte de servere moarte, cu cleștele de sertizat în mână — găsiți cele două chei mici, feriți-vă de țepi, săgeți și podele false, loviți de cinci ori ecranul deschis al CRT TYRANT-ului și ridicați afișajul acolo unde îi este locul. Cinci peșteri goale ascund recipiente de inimi, iar RELAY TOWER de pe țărmul de sud-vest păstrează MERSIVE POLARIS — apăsați X pentru a apuca ce aveți în față sau pentru a arunca pucul înainte și înapoi.
Utilizatorii de dongle-uri se revarsă din inele în formație: drone HDMI, însoțitori cu butoane și marile pucuri de conferință care conduc spectacolul. Țineți linia în avionul de vânătoare Polaris. Ei se năpustesc, se regrupează, respiră și plonjează. Feriți-vă de PAIRING BEAM-ul pucurilor-șef — dacă sunteți prins, avionul dumneavoastră e al lor. Doborâți șeful în plin plonjon și avionul vă revine ca să zboare alături de dumneavoastră: DUAL FIRE. Fiecare al patrulea val este o etapă demonstrativă — zbor pur, bonus pur, PERFECT dacă îi doborâți pe toți până la ultimul.
scor: 0 · val: 1 · vieți: 3 · record: 0
Mercur · circuitul de pe partea nocturnă
SOLAR CIRCUIT
O cursă tăiată prin partea nocturnă a lui Mercur, din punctul A în punctul B, contra cronometru. Aici soarele nu apune niciodată și nici nu răsare — stă pur și simplu pe orizont, aruncându-și coroana pe cer, iar tot ce vedeți este fie luminat de el, fie ascuns de el. Traseul se deschide larg și rapid, se strânge într-un canion de abia trei benzi lățime, urcă și coboară din nou, în patru etape. Țineți-vă pe bazalt: regolitul de pe ambele părți vă trage în jos și vă ia viteza cu el. Rămâneți curat și vehiculul găsește mereu mai mult — cu cât țineți linia mai mult, cu atât vă lasă să mergeți mai repede, iar plăcuțele galbene sunt calea de a ajunge acolo mai devreme.